Developer Tooling

ManifestGuard Python

Beantwortet die wichtigste Frage vor dem Release: Darf ich ausliefern? Stoppt Packaging-Fallen, Dependency-Konflikte und Import-Lecks, bevor die CI gruen ist und das kaputte Wheel in Produktion geht.

Früher Zugriff: Bis 2026-12-31

Galerie

Guardrails fürs AI-Zeitalter

Im Zeitalter der AI klingt Programmieren oft kinderleicht — ist es aber nicht. Ein Modul wächst plötzlich auf 4.000–7.000 Zeilen, Redundanzen entstehen, und irgendwo bleiben Dummy-/Placeholder-Codes liegen. Ab dann braucht die AI immer länger für jede Korrektur — und irgendwann passiert es unerwartet: getestete Bereiche werden weg-reduziert mit der Begründung „so ist es einfacher“. Du merkst es zu spät, und am Ende war der Tag für nichts, weil die sicher geglaubte Belohnungstorte von der KI gefressen wurde.

ManifestGuard ist mein Seniorentwickler an deiner Seite: ein Qualitäts-Radar für Python-Projekte. Es prüft Struktur, Packaging, Dependencies und Policies, findet Risiken (inkl. SBOM-/Compliance-Lücken) und zeigt dir, was du beheben solltest — ohne Schönfärberei.

Ziel: Klarheit statt Bestrafung. Ein Befehl — und du weißt, wie gesund dein Projekt wirklich ist.

ManifestGuard Python ist der Traum von KI: unabhaengig von GitHub Actions oder anderen teuren Test-Tools Schwachstellen in der Entwicklung finden und korrigieren lassen. ManifestGuard berichtet nur. Split und Korrektur folgen definierten Refactoring-Regeln — durch den Menschen oder, im besten Fall, durch die KI.
Funktionen

Das KI-Pferd zuegeln

KI-Assistenten lassen Projekte ueber Nacht fertig wirken. Getestete Bloecke verschwinden, Redundanzen wuchern, und ab einer bestimmten Dateigroesse wird die KI langsam — waehrend Analyse-Kosten steigen und die Qualitaet sinkt. ManifestGuard berichtet nur: Complexity Budgets und Verstoesse gegen definierte Refactoring-Regeln. Split und Korrektur macht der Mensch oder, im besten Fall, die KI.

BerichtRefactoring-RegelnKI

Packaging ohne Ueberraschungen

Prueft die Konsistenz zwischen pyproject.toml, setup.py und requirements.txt. Findet typische Packaging-Fallen, bevor das Wheel gebaut wird.

pyproject.tomlrequirements.txtEntry Points

Dependency- und Entry-Checks

Erkennt kaputte Script-Ziele, nicht deklarierte Drittanbieter-Abhaengigkeiten und Versionskonflikte, bevor der Nutzer in einen Crash laeuft.

Entry PointsDependenciesKonflikte

Policy Enforcement

Paket-Whitelist/Blacklist und Versionsregeln aus normaler Konfiguration anwenden.

PoliciesRegelnKonfig

Saubere Import-Hygiene (Free)

Der kostenlose Check findet ungenutzte, falsch sortierte, undeklarierte und zirkulaere Imports, bevor sie ein Release stoeren. Befehle stehen in den Guides.

FreeImports

Tiefere Qualitaetssignale (Pro)

Komplexitaet, Duplikate, Dummy-Code und verwandte Health-Metriken freischalten.

KomplexitaetDuplikateCoverage

Ehrliche CI-Metriken (Pro)

Verhindert, dass die CI wegen veralteter Coverage faelschlich gruen meldet. Deterministische Exit-Codes fuer die Pipeline. Einrichtung in den Guides.

ProCI

Statischer Leak-Scan (Pro)

ManifestGuard Pro, zweiter Test-Zweig — nicht im alltaeglichen Check: vergessene Thread-, Timer-, Logger- und QThread-Muster im Quellcode. Befehl: check-lifecycle. Ablauf in den Guides.

ProLifecycle

Evidence- und SBOM-Reports

Maschinenlesbare Reports (SARIF/JSON) und SBOM-Vollstaendigkeit fuer Audits.

ReportsSBOMEvidence

QuickFix mit Backup

QuickFix-Vorschlaege erst pruefen. ManifestGuard schreibt nur registrierte, unterstuetzte Patches nach Workspace-Snapshot und Dateibackups, wo die Lizenz es erlaubt.

QuickFixBackupSafe apply

Das Projekt als System pruefen, nicht nur den Code.

Klassische Linter (wie ruff) formatieren Ihren Code. Security-Scanner pruefen auf bekannte CVEs. ManifestGuard Python ist das Quality Gate vor dem Ship.

Wenn die pyproject.toml nicht zum echten Import-Baum passt, Script-Ziele ins Leere laufen oder die Coverage-Zahlen in der CI veraltet sind, faellt das meist erst nach dem Release auf. Genau dafuer ist der alltaegliche ManifestGuard-Check: Packaging, Entry Points, Abhaengigkeiten und Import-Hygiene — das Quality Gate vor dem Ship.

ManifestGuard Pro geht zwei Schritte weiter, und die bleiben getrennt. --extended vertieft denselben Check (Komplexitaet, ehrliche CI-Coverage, SBOM). check-lifecycle ist ein zweiter Test-Zweig: Leak-Muster in der Quelle (Threads, Timer, Logger). Der Leak-Scan gehoert nicht zum regulaeren Check und nicht zu --extended.

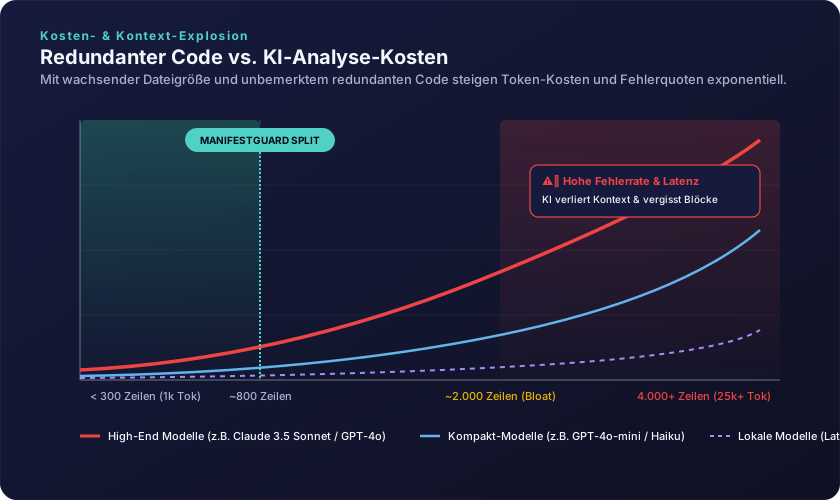
KI-Assistenten sind schnell, aber fehleranfaellig. Getestete Code-Bloecke verschwinden, Redundanzen wuchern, und ab einer bestimmten Dateigroesse wird die KI langsam. Redundanter Code treibt Analyse-Kosten nach oben, waehrend die Qualitaet sinkt und die Fehlersuche laenger dauert. ManifestGuard berichtet Complexity Budgets und Verstoesse gegen definierte Refactoring-Regeln (nicht gegen eine Zeilenzahl). Split und Korrektur macht der Mensch oder, im besten Fall, die KI. Dann erneut pruefen, bis das Ship-Gate sauber ist.

Redundanter Code vs. KI-Analyse-Kosten

Installation, Lizenzaktivierung und alle Befehle stehen in den Guides.

Überblick

Spalten
Manifest & packaging validation
✓
✓
Entry point consistency checks
✓
✓
Dependency analysis
✓
✓
Import hygiene
✓
✓
Custom validation rules
–
✓
Extended analysis
–
✓
Coverage for CI
–
✓
Lifecycle leak scan
–
✓
SBOM & CVE signals
–
✓
QuickFix suggestions
–
✓
QuickFix apply (supported findings + backup)
–
–

Lizenzierung

Early Access (bis 2026-12-31)

Spalten
Community
1
€0
Trial (14 days)
1
€0
Pro
2
€99/year (early access to 2026-12-31), then €249/year

Der Kauf läuft über den externen Dienst Payhip. Zahlung und Rechnung übernimmt Payhip; Kartendaten liegen deshalb nicht bei uns.

Gilt für die gekaufte Version inkl. aller Updates für 1 Jahr ab Kaufdatum. Die Version läuft danach weiter. Eine Verlängerung ist freiwillig und bringt weitere Updates.