Verifier le projet comme un systeme, pas seulement le code.
Les linters classiques (comme ruff) editen le code. Les scanners de securite cherchent des CVE connues. ManifestGuard Python est le quality gate avant le ship.
Quand pyproject.toml ne correspond pas a l arbre d import, que des scripts pointent dans le vide ou que la couverture CI est perimee, cela apparait souvent apres le release. Le check quotidien ManifestGuard sert a cela : packaging, points d entree, dependances et hygiene des imports — le quality gate avant le ship.
ManifestGuard Pro va deux pas plus loin, et ils restent separes. --extended approfondit le meme check (complexite, couverture CI honnete, SBOM). check-lifecycle est une seconde branche : motifs de fuite dans le source (threads, timers, loggers). Ce scan n est pas dans le check regulier ni dans --extended.
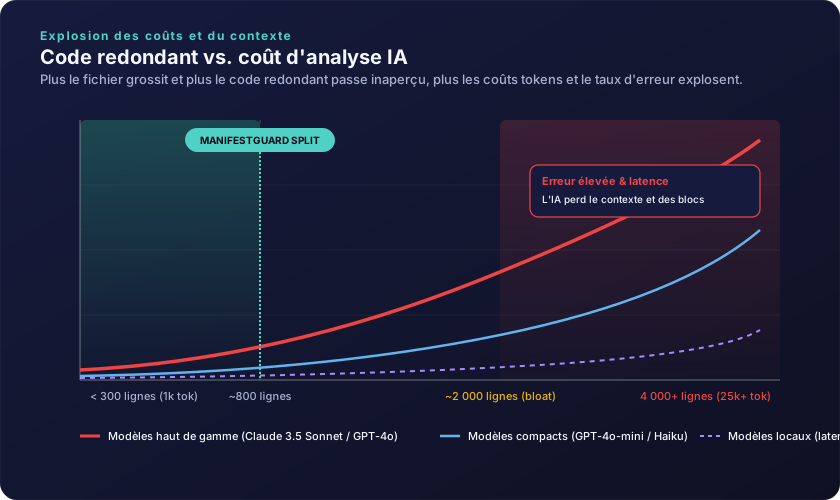
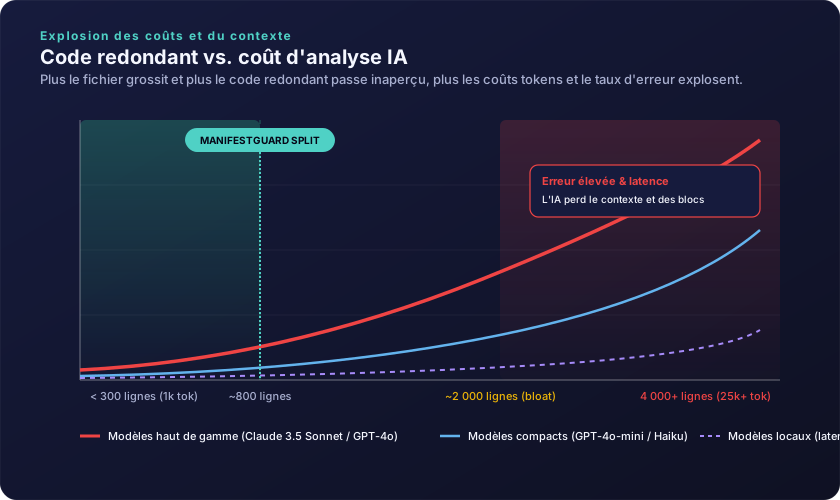
Les assistants IA sont rapides et faillibles. Des blocs testes disparaissent, les redondances se multiplient, et passe une taille de fichier le modele ralentit. Le code gonfle fait monter le cout d analyse pendant que la qualite baisse. ManifestGuard rapporte les budgets de complexite et les ecarts aux regles de refactoring. Le split et la correction sont faits par un humain ou, au mieux, par l IA. Puis relancer le check jusqu au gate.
ManifestGuard Python est le reve de l IA : trouver les faiblesses du developpement sans GitHub Actions ni d autres outils de test couteux, et les faire corriger. ManifestGuard ne fait que rapporter. Le split et la correction suivent des regles de refactoring definies — par un humain ou, au mieux, par l IA.
La version Community est le check quotidien. ManifestGuard Pro debloque l analyse plus profonde, le scan de fuites separe, des rapports SBOM/evidence, et 2 activations d appareil (laptop + CI). Licence annuelle avec 12 mois de mises a jour ; ensuite la derniere version autorisee reste utilisable.
Installation, activation de licence et commandes sont dans les guides.